


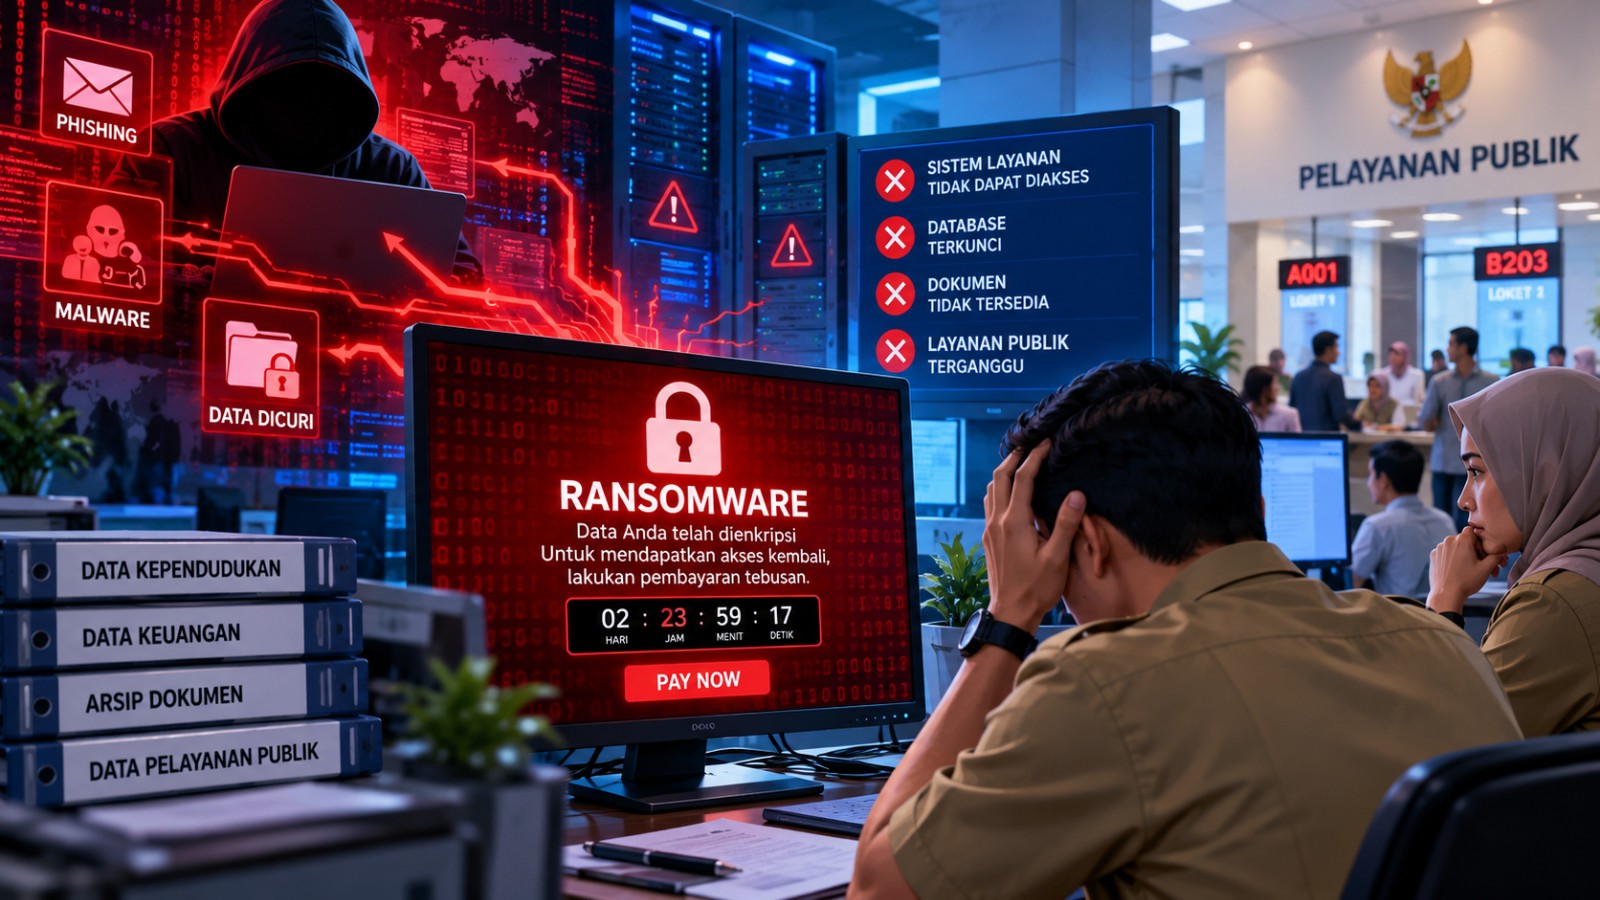
Pemanfaatan teknologi digital telah membantu pemerintah meningkatkan efisiensi pelayanan kepada masyarakat. Berbagai data administrasi, dokumen pemerintahan, dan aplikasi pelayanan kini bergantung pada sistem elektronik. Namun, ketergantungan tersebut juga menghadirkan risiko keamanan yang perlu diantisipasi, salah satunya serangan ransomware, jenis perangkat lunak berbahaya yang dapat mengganggu akses terhadap data dan sistem komputer.
Ransomware merupakan malware atau perangkat lunak berbahaya yang dirancang untuk mengenkripsi data atau mengunci sistem sehingga pemiliknya tidak dapat mengakses informasi sebagaimana mestinya. Pelaku kemudian meminta tebusan sebagai imbalan untuk memberikan kunci pemulihan atau menghentikan ancaman tertentu. Meski demikian, pembayaran tebusan tidak menjamin data akan kembali atau informasi yang dicuri tidak akan disebarkan.
Ancaman ransomware menjadi persoalan serius bagi organisasi yang mengandalkan sistem informasi untuk menjalankan aktivitas sehari-hari. Ketika sistem utama terganggu, pekerjaan yang sebelumnya dilakukan secara digital dapat terhenti. Bagi instansi pemerintah, kondisi tersebut berpotensi menghambat pelayanan administrasi, pengolahan dokumen, serta akses terhadap informasi yang dibutuhkan oleh masyarakat.
Salah satu contoh nyata terjadi pada Pusat Data Nasional Sementara (PDNS) Indonesia pada Juni 2024. Pemerintah mengidentifikasi ransomware sebagai penyebab gangguan yang berdampak pada sejumlah layanan publik, termasuk layanan imigrasi. Peristiwa tersebut menunjukkan bahwa gangguan keamanan digital dapat berkembang menjadi persoalan pelayanan yang dirasakan langsung oleh masyarakat. <Cite refs={["turn294399search6"]}/>
Serangan ransomware dapat bermula dari berbagai celah. Pelaku mungkin memanfaatkan pesan phishing, akun yang kata sandinya telah dicuri, perangkat lunak yang belum diperbarui, atau layanan akses jarak jauh yang tidak terlindungi dengan baik. Setelah memperoleh akses, pelaku dapat berusaha memperluas kendali ke perangkat dan server lain yang terhubung. Oleh karena itu, sebuah komputer yang terinfeksi berpotensi menjadi pintu masuk menuju sistem yang lebih luas apabila jaringan tidak memiliki perlindungan memadai.
Dalam perkembangannya, ransomware tidak selalu hanya mengenkripsi data. Sebagian pelaku juga mencuri informasi sebelum mengunci sistem, kemudian mengancam akan menyebarkan data tersebut jika korban tidak membayar. Pola ini dikenal sebagai double extortion atau pemerasan ganda. Artinya, korban menghadapi dua persoalan sekaligus: kehilangan akses terhadap data dan risiko terbukanya informasi sensitif. Karena itu, memulihkan sistem saja belum tentu menyelesaikan seluruh dampak serangan.
Dampak ransomware terhadap pemerintahan tidak hanya berkaitan dengan kerusakan perangkat atau hilangnya akses ke dokumen. Gangguan dapat menyebabkan keterlambatan pelayanan, meningkatnya biaya pemulihan, serta bertambahnya beban kerja pegawai. Jika data pribadi ikut dicuri, masyarakat juga dapat menghadapi risiko penipuan atau penyalahgunaan identitas. Dalam situasi tertentu, pemulihan membutuhkan waktu karena instansi harus memastikan sistem benar-benar bersih sebelum kembali digunakan.
Salah satu langkah pencegahan yang penting adalah memperbarui sistem operasi dan aplikasi secara teratur. Pembaruan perangkat lunak sering kali mencakup perbaikan celah keamanan yang dapat dimanfaatkan penyerang. Pemerintah juga perlu menonaktifkan layanan yang tidak diperlukan, membatasi akses jarak jauh, dan memisahkan jaringan berdasarkan fungsi serta tingkat kepentingannya. Pemisahan jaringan dapat membantu menghambat penyebaran serangan dari satu perangkat ke perangkat lain.
Perlindungan akun juga perlu diperkuat. Pegawai sebaiknya menggunakan kata sandi yang kuat, tidak memakai kata sandi yang sama untuk banyak akun penting, dan mengaktifkan autentikasi multifaktor apabila tersedia. Mekanisme ini menambahkan tahap verifikasi selain kata sandi ketika seseorang masuk ke sistem. Selain itu, hak akses perlu dibatasi sesuai tugas masing-masing agar satu akun tidak memiliki kewenangan lebih luas daripada yang diperlukan.
Pencadangan data atau backup merupakan bagian penting dari strategi menghadapi ransomware. Instansi sebaiknya memiliki salinan data yang terpisah dari sistem utama dan terlindungi dari perubahan atau penghapusan tanpa izin. Salinan yang terhubung terus-menerus ke jaringan yang sama dapat ikut terdampak ketika serangan menyebar. Karena itu, salinan luring atau mekanisme backup yang tidak mudah diubah dapat menjadi lapisan perlindungan tambahan. Namun, backup hanya bermanfaat jika datanya dapat dipulihkan, sehingga pengujian pemulihan perlu dilakukan secara berkala.
Selain pencegahan, pemerintah perlu menyiapkan prosedur penanganan insiden. Ketika ditemukan indikasi ransomware, petugas yang berwenang perlu segera mengisolasi perangkat atau segmen jaringan yang terdampak agar penyebaran dapat dibatasi. Insiden harus dilaporkan melalui jalur resmi, sementara tim teknis melakukan pemeriksaan untuk mengetahui cakupan gangguan. Pemulihan sebaiknya dilakukan setelah sistem diperiksa dan langkah penanganan yang diperlukan dilaksanakan. Menghubungkan kembali perangkat yang belum dipastikan aman dapat menimbulkan risiko infeksi ulang.
Kesiapan menghadapi ransomware juga memerlukan pembagian tanggung jawab yang jelas. Pengelola teknologi informasi perlu memahami cara mendeteksi dan menangani insiden, sedangkan pimpinan instansi perlu memastikan tersedianya prosedur, sumber daya, serta koordinasi yang memadai. Pegawai di berbagai bidang juga harus mampu mengenali pesan mencurigakan dan mengetahui cara melaporkannya. Pelatihan dan simulasi berkala dapat membantu setiap pihak memahami perannya ketika terjadi gangguan.
Di Indonesia, instansi pemerintah dapat memanfaatkan panduan penanganan insiden siber dari Badan Siber dan Sandi Negara (BSSN) serta berkoordinasi dengan tim respons insiden keamanan komputer atau Computer Security Incident Response Team (CSIRT) yang relevan. CSIRT berperan dalam mendukung penanganan insiden keamanan siber sesuai lingkup tugasnya. Keberadaan prosedur dan saluran koordinasi yang jelas membantu instansi memperoleh dukungan yang sesuai ketika menghadapi serangan.
Pada akhirnya, ransomware merupakan ancaman yang perlu dihadapi melalui pendekatan menyeluruh. Pengamanan teknologi, pembaruan sistem, perlindungan akun, pencadangan data, serta kesiapan penanganan insiden harus berjalan secara bersamaan. Tidak ada satu langkah yang dapat menghilangkan seluruh risiko, tetapi kombinasi perlindungan yang tepat dapat mengurangi kemungkinan serangan dan membatasi dampaknya.
Bagi pemerintah, tujuan utama penguatan keamanan siber bukan hanya melindungi perangkat dan dokumen, melainkan memastikan pelayanan kepada masyarakat tetap dapat berlangsung. Kesiapan menghadapi ransomware perlu menjadi bagian dari tata kelola sistem informasi, sehingga ketika gangguan terjadi, instansi memiliki kemampuan untuk merespons, memulihkan data, dan mengembalikan layanan secara terencana. Dengan demikian, keamanan digital dapat mendukung pemerintahan yang lebih tangguh dan pelayanan publik yang lebih andal.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

