


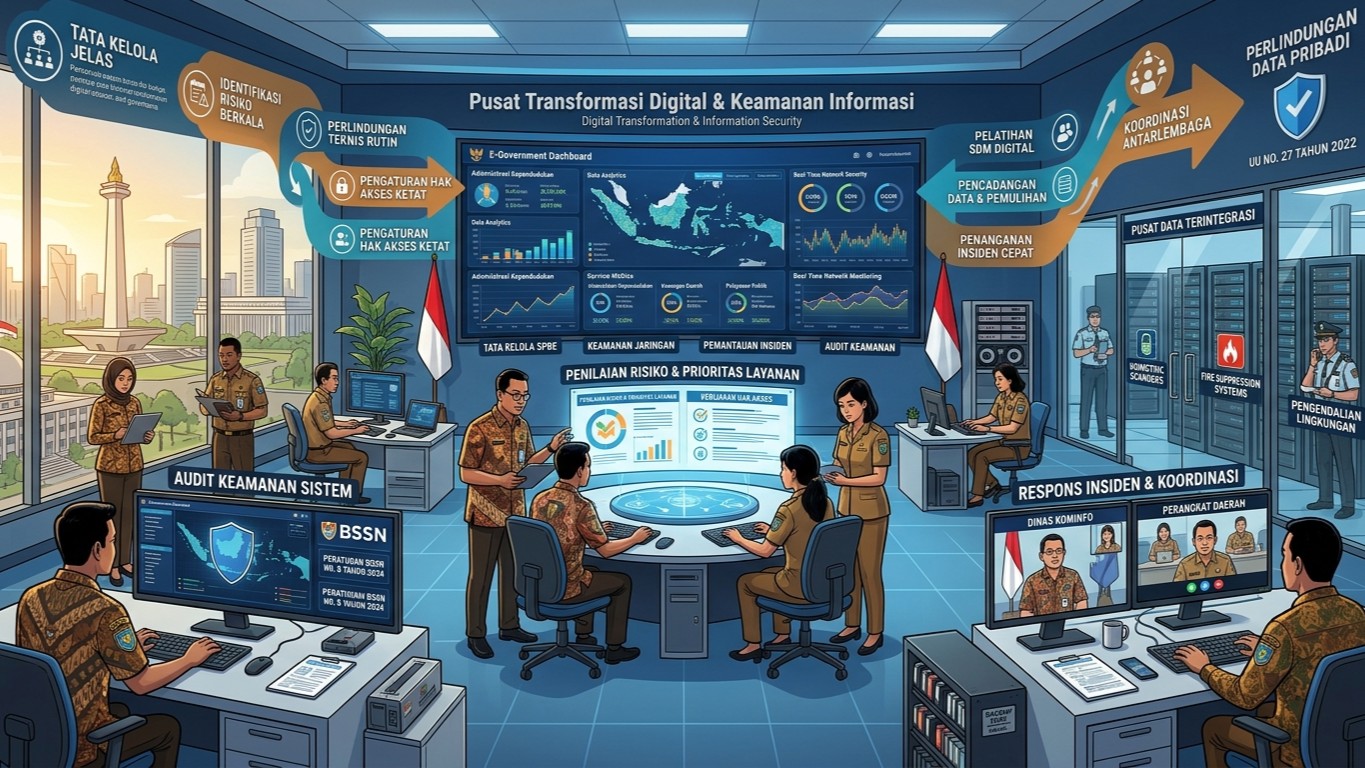
Transformasi digital telah menjadi bagian penting dalam penyelenggaraan pemerintahan. Pemanfaatan teknologi informasi memungkinkan berbagai pelayanan dilakukan secara lebih cepat, mulai dari administrasi kependudukan, pengelolaan keuangan daerah, hingga penyampaian informasi kepada masyarakat. Namun, perkembangan tersebut juga menuntut pemerintah untuk memastikan bahwa sistem informasi yang digunakan dapat beroperasi secara aman, andal, dan berkelanjutan.
Sistem informasi pemerintah tidak hanya berfungsi sebagai sarana penyimpanan data, tetapi juga mendukung proses pengambilan keputusan dan pelaksanaan pelayanan publik. Gangguan terhadap sistem tersebut dapat memengaruhi pekerjaan aparatur dan menghambat masyarakat dalam memperoleh layanan. Oleh sebab itu, perlindungan sistem informasi perlu menjadi bagian dari perencanaan pembangunan digital, bukan sekadar tindakan yang dilakukan ketika masalah telah terjadi.
Salah satu langkah mendasar adalah membangun tata kelola keamanan informasi yang jelas. Pemerintah perlu menetapkan kebijakan mengenai pengelolaan data, pemberian hak akses, penggunaan perangkat, serta tanggung jawab setiap pihak yang terlibat. Kebijakan tersebut menjadi pedoman agar keamanan informasi diterapkan secara konsisten di seluruh unit kerja. Tanpa pembagian tanggung jawab yang jelas, pengamanan sistem berisiko berjalan secara terpisah dan tidak efektif.
Langkah berikutnya adalah melakukan identifikasi dan penilaian risiko secara berkala. Setiap instansi perlu mengetahui sistem mana yang paling penting, data apa yang harus dilindungi, serta gangguan apa yang berpotensi terjadi. Sebagai contoh, sistem yang mendukung pelayanan kesehatan atau administrasi kependudukan mungkin membutuhkan prioritas perlindungan dan pemulihan yang berbeda dari aplikasi yang tidak berkaitan langsung dengan layanan penting. Penilaian risiko membantu pemerintah menentukan langkah pengamanan berdasarkan kebutuhan nyata.
Pemerintah juga perlu memperkuat perlindungan teknis terhadap jaringan, aplikasi, dan perangkat yang digunakan. Langkah ini dapat mencakup pembaruan perangkat lunak, pemasangan sistem pengamanan yang sesuai, pemantauan aktivitas jaringan, serta pemeriksaan terhadap kelemahan sistem. Perangkat yang tidak diperbarui dapat menyimpan celah keamanan yang berpotensi dimanfaatkan pihak tidak bertanggung jawab. Karena itu, pemeliharaan teknologi harus menjadi kegiatan rutin, bukan hanya dilakukan ketika perangkat mengalami gangguan.
Selain melindungi infrastruktur, pengaturan hak akses merupakan bagian penting dalam menjaga keamanan informasi. Setiap pegawai sebaiknya hanya diberikan akses sesuai kebutuhan pekerjaannya. Pegawai yang bertugas mengelola satu jenis layanan tidak selalu membutuhkan akses terhadap seluruh data yang dimiliki instansi. Pembatasan ini dapat mengurangi risiko penyalahgunaan informasi, baik akibat kesengajaan maupun kelalaian. Hak akses juga perlu diperiksa secara berkala, terutama ketika pegawai berpindah tugas atau tidak lagi memiliki kewenangan tertentu.
Sumber daya manusia turut menentukan keberhasilan perlindungan sistem informasi. Teknologi pengamanan yang baik tidak akan memberikan hasil optimal apabila penggunanya belum memahami risiko digital. Pemerintah perlu memberikan pelatihan mengenai penggunaan kata sandi yang kuat, autentikasi multifaktor, pengenalan pesan penipuan, serta prosedur pelaporan aktivitas mencurigakan. Pegawai juga perlu memahami bahwa data kedinasan tidak boleh dibagikan melalui saluran yang tidak aman atau kepada pihak yang tidak memiliki kewenangan.
Upaya perlindungan berikutnya adalah menyiapkan pencadangan data dan rencana pemulihan layanan. Pencadangan atau backup dilakukan untuk menyediakan salinan data apabila informasi utama hilang, rusak, atau tidak dapat diakses. Akan tetapi, pencadangan saja belum cukup. Pemerintah perlu memastikan salinan tersebut terlindungi, tersimpan secara terpisah sesuai kebutuhan, dan dapat dipulihkan ketika terjadi insiden. Pengujian pemulihan perlu dilakukan agar instansi mengetahui apakah data dan layanan benar-benar dapat dikembalikan dalam waktu yang dibutuhkan.
Pemerintah juga perlu memiliki prosedur penanganan insiden keamanan informasi. Prosedur tersebut menjelaskan bagaimana gangguan dideteksi, kepada siapa kejadian dilaporkan, siapa yang bertanggung jawab melakukan penanganan, serta bagaimana sistem dipulihkan. Ketika terjadi insiden, kecepatan respons dan koordinasi dapat membantu membatasi dampak yang ditimbulkan. Evaluasi setelah insiden juga diperlukan untuk mengetahui penyebab masalah dan mencegah kejadian serupa terulang.
Dalam lingkungan pemerintahan daerah, koordinasi antarlembaga menjadi unsur yang tidak kalah penting. Dinas komunikasi dan informatika, pengelola sistem elektronik, perangkat daerah pengguna layanan, serta petugas yang menangani persandian dan keamanan informasi perlu bekerja berdasarkan prosedur yang selaras. Pertukaran informasi mengenai ancaman, kelemahan sistem, dan langkah penanganan dapat membantu meningkatkan kesiapan bersama. Apabila setiap unit bekerja sendiri tanpa koordinasi, penanganan gangguan berpotensi menjadi lebih lambat dan tidak menyeluruh.
Pembangunan infrastruktur seperti pusat data atau data center juga dapat menjadi bagian dari strategi pengelolaan teknologi pemerintah. Infrastruktur tersebut dapat mendukung penyimpanan dan pengoperasian sistem informasi secara terpusat sesuai rancangan yang diterapkan. Namun, keberadaan pusat data tidak otomatis menjamin keamanan. Pengelolaannya tetap membutuhkan kontrol akses, perlindungan jaringan, pemantauan, pencadangan, pengendalian lingkungan, serta rencana pemulihan ketika terjadi gangguan. Keamanan harus dirancang sejak awal dan dipelihara sepanjang masa penggunaan infrastruktur.
Evaluasi dan audit keamanan informasi diperlukan untuk menilai apakah pengamanan yang diterapkan sudah berjalan sesuai kebijakan dan standar yang relevan. Di Indonesia, penyelenggaraan Sistem Pemerintahan Berbasis Elektronik (SPBE) memiliki landasan antara lain Peraturan Presiden Nomor 95 Tahun 2018. Sementara itu, Badan Siber dan Sandi Negara menerbitkan Peraturan BSSN Nomor 8 Tahun 2024 yang mengatur standar dan tata cara pelaksanaan audit keamanan SPBE.
Perlindungan sistem informasi juga berkaitan dengan kewajiban menjaga data pribadi. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur berbagai aspek, termasuk pemrosesan data pribadi dan kewajiban pihak yang mengendalikan maupun memprosesnya. Karena itu, instansi perlu memastikan informasi masyarakat dikumpulkan dan digunakan sesuai tujuan yang sah, diakses oleh pihak berwenang, serta dilindungi dari penggunaan yang tidak semestinya. Kepatuhan terhadap ketentuan hukum perlu disertai langkah teknis dan organisatoris yang nyata.
Pada akhirnya, melindungi sistem informasi pemerintah bukan pekerjaan yang selesai hanya dengan membeli perangkat keamanan atau membangun infrastruktur baru. Upaya tersebut membutuhkan kebijakan yang jelas, teknologi yang terpelihara, pegawai yang memahami tanggung jawabnya, serta evaluasi dan perbaikan berkelanjutan. Pemerintah juga perlu memastikan bahwa investasi keamanan diarahkan pada risiko yang paling penting dan kebutuhan pelayanan yang harus tetap berjalan.
Kepercayaan masyarakat terhadap layanan digital dibangun melalui pengalaman bahwa layanan dapat digunakan ketika dibutuhkan dan informasi pribadi mereka dikelola secara bertanggung jawab. Oleh karena itu, penguatan keamanan informasi perlu berjalan seiring dengan pengembangan layanan digital. Dengan perencanaan yang matang, koordinasi yang baik, dan pengawasan berkelanjutan, teknologi dapat menjadi sarana yang mendukung pemerintahan yang lebih efektif sekaligus menjaga keamanan informasi masyarakat.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

