


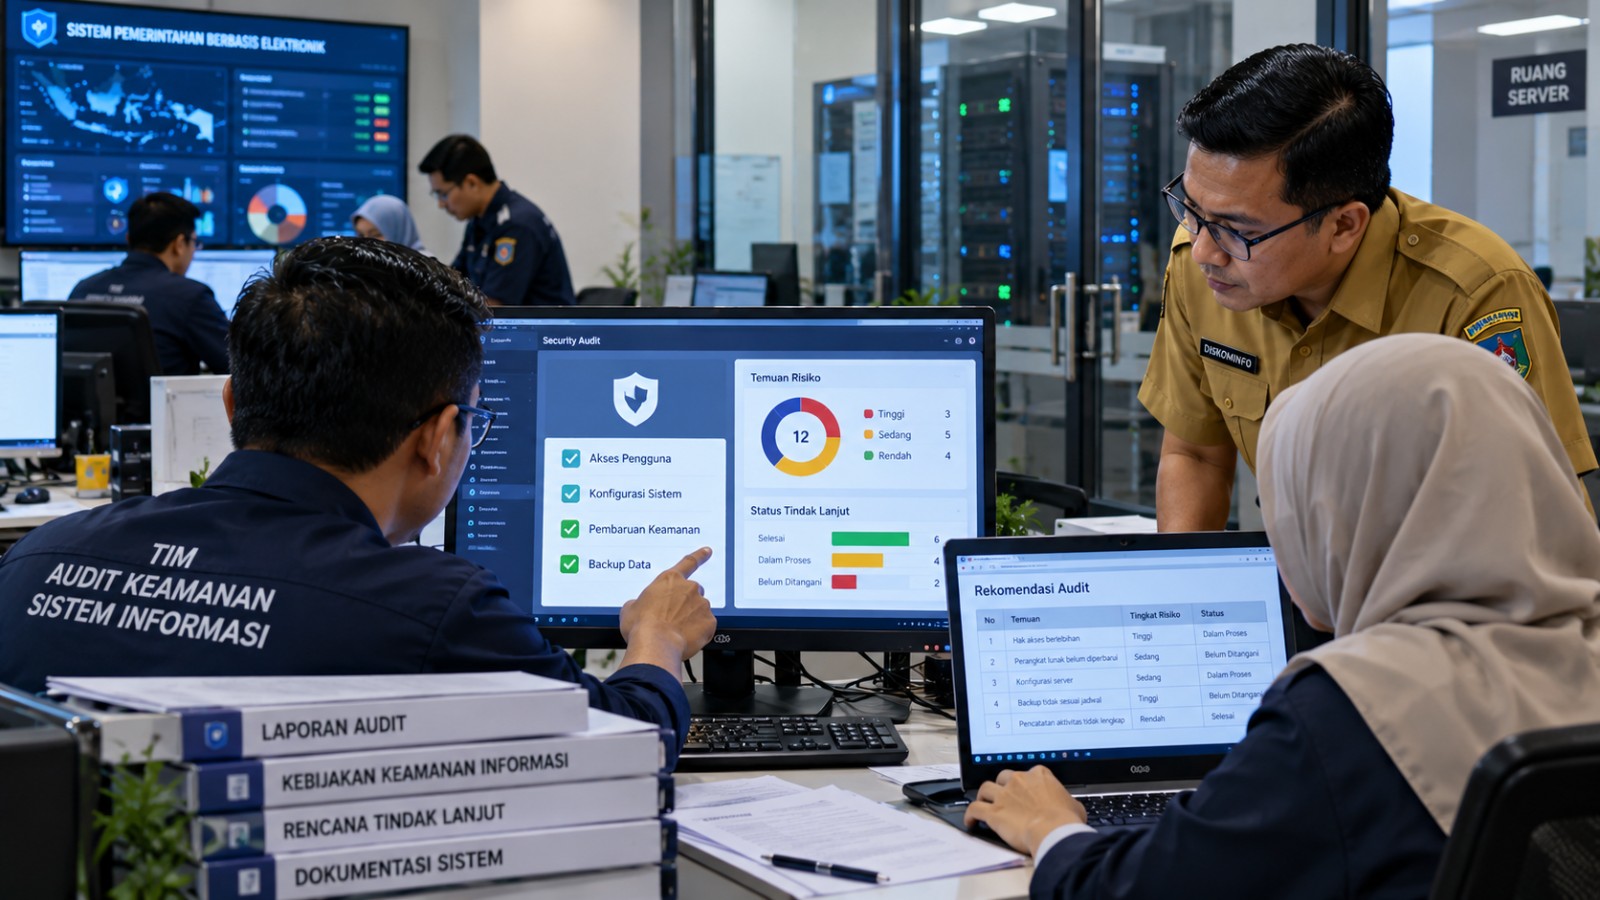
Pemanfaatan teknologi digital dalam penyelenggaraan pemerintahan membuat keamanan sistem informasi menjadi kebutuhan yang semakin penting. Berbagai aplikasi digunakan untuk mengelola administrasi, menyimpan dokumen, memproses data, dan mendukung pelayanan kepada masyarakat. Namun, sistem yang telah berjalan belum tentu sepenuhnya aman. Kelemahan konfigurasi, perangkat lunak yang tidak diperbarui, serta pengaturan akses yang kurang tepat dapat membuka peluang terjadinya gangguan. Karena itu, pemerintah perlu melakukan evaluasi keamanan secara berkala melalui audit keamanan informasi.
Audit keamanan merupakan proses pemeriksaan yang terencana untuk menilai apakah sistem, kebijakan, prosedur, dan pengendalian keamanan telah berjalan sesuai persyaratan yang ditetapkan. Pemeriksaan ini bertujuan menemukan kelemahan, menilai risiko, serta memberikan rekomendasi perbaikan. Dengan audit, instansi tidak hanya mengandalkan asumsi bahwa sistemnya aman, tetapi memiliki dasar evaluasi untuk mengetahui bagian yang perlu diperkuat.
Sistem yang terlihat berjalan normal belum tentu bebas dari kelemahan keamanan. Sebuah aplikasi mungkin dapat digunakan tanpa kendala, tetapi masih memiliki akun yang tidak lagi dipakai, hak akses berlebihan, atau perangkat lunak yang belum diperbarui. Kelemahan tersebut belum tentu langsung menimbulkan masalah, tetapi dapat menjadi pintu masuk bagi pihak yang tidak berwenang. Audit membantu mengidentifikasi risiko semacam ini sebelum dimanfaatkan atau berkembang menjadi insiden.
Salah satu aspek yang dapat diperiksa adalah pengelolaan akun dan hak akses pengguna. Auditor dapat menilai apakah setiap pegawai memperoleh akses sesuai tugasnya, apakah akun pegawai yang telah berpindah tugas dinonaktifkan, serta apakah aktivitas penting tercatat dengan baik. Pengendalian akses yang tepat dapat mengurangi kemungkinan informasi dibuka, diubah, atau dihapus oleh pihak yang tidak memiliki kewenangan. Pemeriksaan ini juga membantu instansi memastikan bahwa akses terhadap informasi sensitif dilakukan secara bertanggung jawab.
Aspek berikutnya adalah keamanan infrastruktur teknologi informasi. Pemeriksaan dapat mencakup kondisi server, jaringan, perangkat pengguna, sistem operasi, dan aplikasi yang mendukung pelayanan. Auditor dapat menilai apakah pembaruan keamanan diterapkan, layanan yang tidak diperlukan telah dinonaktifkan, serta konfigurasi sistem sesuai dengan kebijakan keamanan. Tujuannya adalah menemukan kelemahan teknis yang berpotensi dimanfaatkan untuk mengakses atau mengganggu sistem pemerintahan.
Audit juga perlu memperhatikan pengelolaan data dan pencadangannya. Data yang penting bagi pelayanan publik harus dilindungi dari kehilangan, perubahan tanpa izin, dan akses yang tidak semestinya. Pemeriksaan dapat dilakukan untuk mengetahui apakah backup berjalan sesuai jadwal, apakah salinan disimpan secara aman, dan apakah pemulihan data telah diuji. Keberadaan salinan data saja belum cukup jika instansi tidak dapat memulihkannya ketika sistem utama mengalami kerusakan atau serangan siber.
Selain aspek teknis, audit keamanan perlu menilai kesiapan organisasi dalam menghadapi insiden. Instansi sebaiknya memiliki prosedur untuk melaporkan, menangani, dan memulihkan sistem ketika terjadi gangguan. Auditor dapat memeriksa apakah tanggung jawab setiap pihak sudah jelas, apakah saluran pelaporan tersedia, dan apakah prosedur pemulihan pernah diuji. Kesiapan tersebut penting agar penanganan insiden tidak bergantung pada keputusan spontan ketika masalah sudah terjadi.
Dalam pelaksanaannya, audit keamanan berbeda dari pengujian penetrasi atau penetration testing. Audit dapat mencakup pemeriksaan kebijakan, dokumen, konfigurasi, bukti pelaksanaan pengendalian, dan wawancara dengan petugas. Sementara itu, pengujian penetrasi berfokus pada upaya terkontrol untuk menguji apakah kelemahan tertentu dapat dimanfaatkan dalam kondisi yang telah disepakati. Keduanya dapat saling melengkapi, tetapi pengujian teknis harus dilakukan oleh pihak berwenang dengan ruang lingkup dan prosedur yang jelas agar tidak mengganggu layanan.
Hasil audit seharusnya tidak berhenti pada laporan yang mencatat temuan. Setiap kelemahan perlu dinilai berdasarkan tingkat risiko, dampak terhadap pelayanan, dan kemungkinan dimanfaatkan. Temuan yang berpotensi menyebabkan gangguan besar atau membuka akses terhadap data sensitif umumnya membutuhkan perhatian lebih cepat. Instansi kemudian perlu menyusun rencana perbaikan, menentukan penanggung jawab, menetapkan target penyelesaian, dan memeriksa kembali apakah tindakan korektif benar-benar efektif.
Di lingkungan pemerintahan, audit juga berkaitan dengan tata kelola Sistem Pemerintahan Berbasis Elektronik (SPBE). Di Indonesia, Peraturan Presiden Nomor 95 Tahun 2018 menjadi salah satu landasan penyelenggaraan SPBE. Sementara itu, Peraturan Badan Siber dan Sandi Negara Nomor 8 Tahun 2024 mengatur standar dan tata cara pelaksanaan audit keamanan SPBE. Penerapan ketentuan yang relevan perlu disesuaikan dengan ruang lingkup dan kewajiban masing-masing instansi.
Audit keamanan dapat memberikan manfaat yang lebih besar apabila dilakukan secara berkala dan berkelanjutan. Perubahan aplikasi, penambahan perangkat, pergantian pegawai, dan perkembangan ancaman dapat mengubah tingkat risiko dari waktu ke waktu. Oleh sebab itu, hasil pemeriksaan sebelumnya perlu ditinjau kembali, sementara sistem yang mengalami perubahan penting perlu dievaluasi sesuai kebutuhan. Pendekatan ini membantu pemerintah menjaga pengamanan agar tetap relevan dengan kondisi sistem yang digunakan.
Keberhasilan audit juga memerlukan dukungan pimpinan dan kerja sama antarunit. Pengelola teknologi informasi memahami aspek teknis, sedangkan unit pengguna mengetahui bagaimana sistem digunakan dalam pekerjaan sehari-hari. Pimpinan berperan memastikan bahwa rekomendasi yang penting memperoleh dukungan sumber daya dan ditindaklanjuti. Tanpa koordinasi tersebut, temuan audit berisiko hanya menjadi catatan administratif tanpa menghasilkan perubahan nyata.
Pada akhirnya, audit keamanan merupakan salah satu instrumen untuk membantu pemerintah memahami kondisi perlindungan sistem informasi dan menentukan langkah perbaikan. Audit bukan jaminan bahwa serangan tidak akan pernah terjadi, tetapi dapat membantu mengurangi risiko dan meningkatkan kesiapan organisasi. Dengan pemeriksaan yang terencana, tindak lanjut yang terukur, serta evaluasi berkelanjutan, pemerintah dapat memperkuat keamanan sistem dan menjaga keandalan pelayanan digital bagi masyarakat.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

