


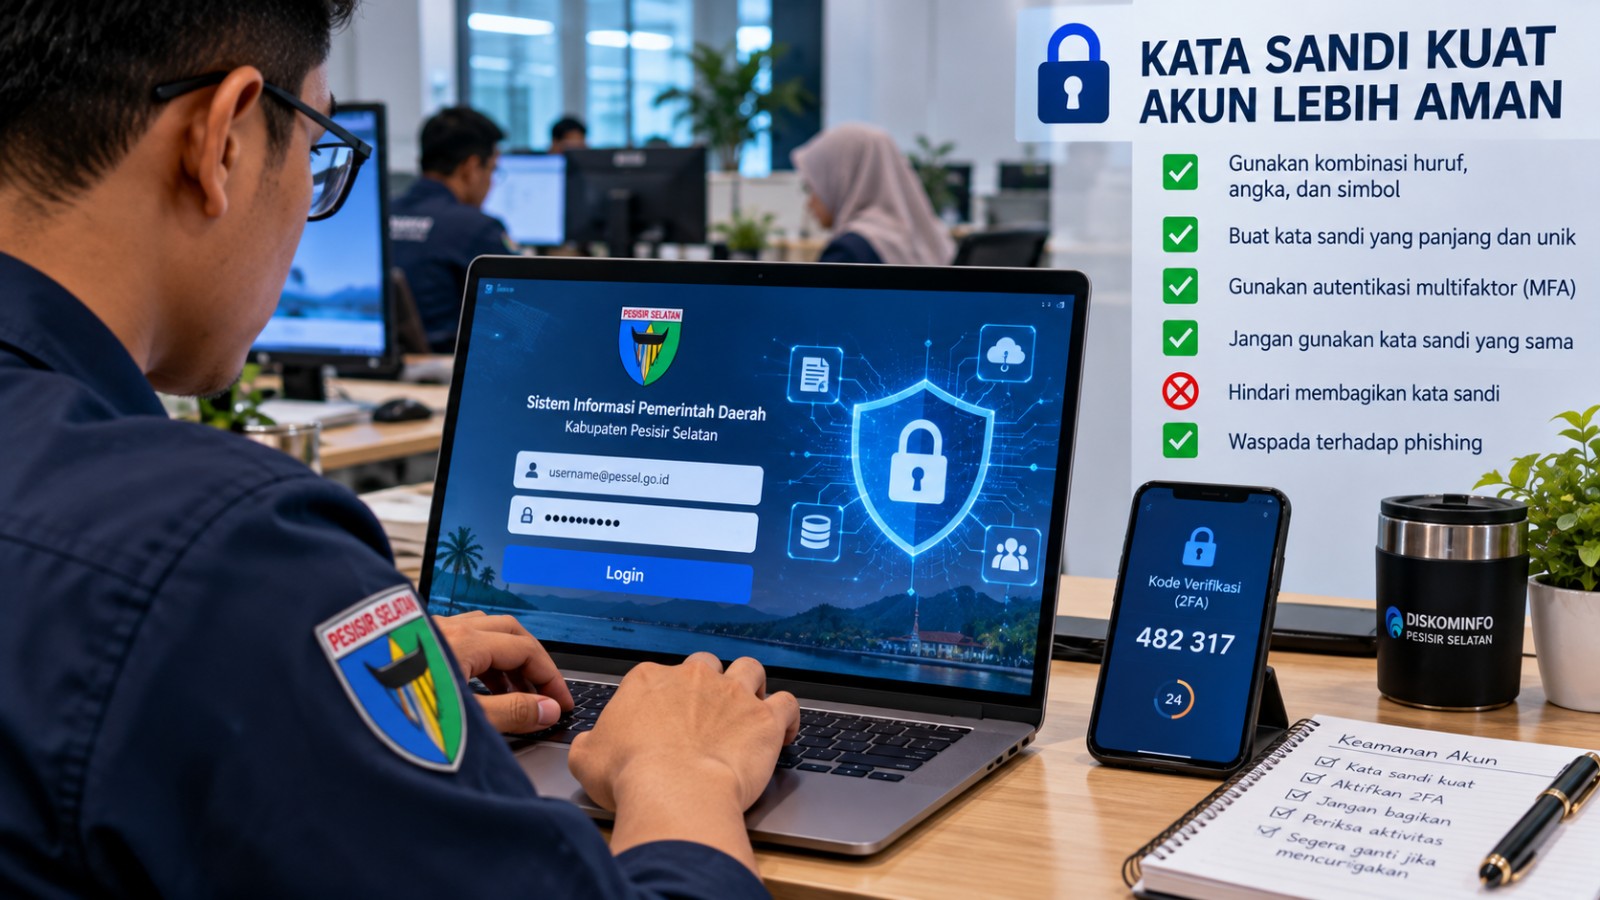
Di era digital, kata sandi menjadi salah satu lapisan perlindungan pertama dalam menjaga keamanan akun dan sistem informasi. Berbagai aktivitas pemerintahan saat ini didukung oleh aplikasi digital, mulai dari pengelolaan administrasi, penyimpanan dokumen, hingga pelayanan kepada masyarakat. Karena itu, keamanan akun yang digunakan untuk mengakses sistem tersebut perlu menjadi perhatian bersama.
Kata sandi atau password merupakan rangkaian karakter yang digunakan untuk membuktikan bahwa seseorang memiliki izin mengakses suatu akun. Meskipun terlihat sederhana, kata sandi yang lemah dapat menjadi celah bagi pihak yang tidak bertanggung jawab untuk mengambil alih akun dan mengakses informasi yang seharusnya dilindungi.
Salah satu kesalahan yang masih sering terjadi adalah menggunakan kata sandi yang mudah ditebak, seperti tanggal lahir, nama pribadi, nama anggota keluarga, atau urutan angka sederhana. Informasi tersebut berpotensi diketahui orang lain atau dapat dicoba secara otomatis oleh program yang digunakan untuk menebak kata sandi. Oleh sebab itu, pengguna perlu menghindari kombinasi yang berkaitan langsung dengan informasi pribadi.
Kata sandi yang kuat sebaiknya memiliki panjang yang memadai, unik, dan sulit ditebak. Salah satu pendekatan yang dapat digunakan adalah membuat passphrase, yaitu rangkaian beberapa kata yang mudah diingat oleh pemiliknya tetapi sulit ditebak orang lain. Pengguna juga dapat memanfaatkan pengelola kata sandi atau password manager untuk membuat dan menyimpan kata sandi yang berbeda bagi setiap layanan.
Penggunaan kata sandi yang sama pada banyak akun juga perlu dihindari. Jika satu layanan mengalami kebocoran data, kata sandi yang sama dapat dicoba oleh pelaku untuk masuk ke akun lain. Teknik ini dikenal sebagai credential stuffing, yaitu upaya mengambil alih akun dengan menggunakan pasangan nama pengguna dan kata sandi yang sebelumnya telah bocor dari layanan lain.
Di lingkungan pemerintahan, risiko tersebut perlu diperhatikan secara serius, terutama untuk akun yang memiliki kewenangan tinggi. Akun administrator, misalnya, dapat digunakan untuk mengatur pengguna, mengubah konfigurasi, atau mengelola data aplikasi. Jika akun semacam ini dikuasai pihak lain, dampaknya berpotensi meluas ke sistem yang dikelolanya.
Karena itu, hak akses setiap pengguna perlu disesuaikan dengan tugas dan tanggung jawabnya. Pegawai tidak harus diberikan akses administrator apabila hanya membutuhkan fungsi dasar aplikasi. Pembatasan ini dikenal sebagai prinsip least privilege, yaitu memberikan kewenangan minimum yang diperlukan untuk menyelesaikan pekerjaan. Dengan cara tersebut, risiko akibat penyalahgunaan atau pengambilalihan akun dapat dikurangi.
Selain kata sandi yang kuat, perlindungan akun dapat ditingkatkan melalui autentikasi multifaktor atau multi-factor authentication (MFA). MFA meminta pengguna melakukan verifikasi tambahan selain memasukkan kata sandi, misalnya melalui aplikasi autentikator atau metode verifikasi lain yang didukung sistem. Dengan demikian, kata sandi yang diketahui pihak lain tidak serta-merta cukup untuk membuka akun apabila faktor verifikasi tambahan masih terlindungi.
Pengguna juga perlu waspada terhadap phishing, yaitu upaya menipu seseorang agar menyerahkan informasi rahasia melalui pesan, situs web palsu, atau tautan yang menyamar sebagai layanan resmi. Pesan semacam ini terkadang dibuat menyerupai pemberitahuan dari instansi atau penyedia layanan. Sebelum memasukkan kata sandi, pengguna sebaiknya memeriksa alamat situs dan memastikan halaman yang dibuka benar-benar merupakan layanan yang sah.
Kebiasaan membagikan kata sandi melalui pesan singkat, grup percakapan, atau dokumen yang dapat diakses banyak orang juga perlu dihindari. Kata sandi merupakan informasi rahasia yang harus dijaga oleh pemilik akun. Jika akses perlu diberikan kepada petugas lain, pengelola sistem sebaiknya menggunakan mekanisme pengaturan akun dan hak akses yang tersedia, bukan berbagi satu akun secara sembarangan.
Penggantian kata sandi perlu dilakukan segera apabila terdapat indikasi akun telah diketahui orang lain, terjadi kebocoran, atau ditemukan aktivitas yang mencurigakan. Pengelola sistem juga perlu menerapkan prosedur pemulihan akun yang aman, memantau aktivitas masuk, serta mencabut akses yang tidak lagi diperlukan, misalnya ketika pegawai berpindah tugas atau tidak lagi bertanggung jawab atas suatu sistem.
Peningkatan keamanan akun tidak hanya bergantung pada teknologi, tetapi juga pada kebiasaan penggunanya. Edukasi berkala mengenai pengelolaan kata sandi, pengenalan pesan penipuan, dan pelaporan aktivitas mencurigakan dapat membantu membangun budaya keamanan informasi di lingkungan kerja. Setiap pegawai memiliki peran dalam menjaga akun yang digunakan untuk menjalankan tugas kedinasan.
Pada akhirnya, kata sandi yang kuat merupakan langkah dasar yang penting, tetapi bukan satu-satunya perlindungan. Kombinasi kata sandi unik, autentikasi multifaktor, pembatasan hak akses, pemantauan aktivitas, dan kedisiplinan pengguna akan memberikan perlindungan yang lebih baik terhadap akun serta sistem informasi pemerintah.
Dengan meningkatkan kesadaran dan menerapkan kebiasaan keamanan digital secara konsisten, risiko pengambilalihan akun dapat ditekan. Langkah sederhana ini turut mendukung perlindungan data, menjaga keandalan aplikasi, dan memastikan layanan digital pemerintah dapat terus berjalan dengan aman.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

