


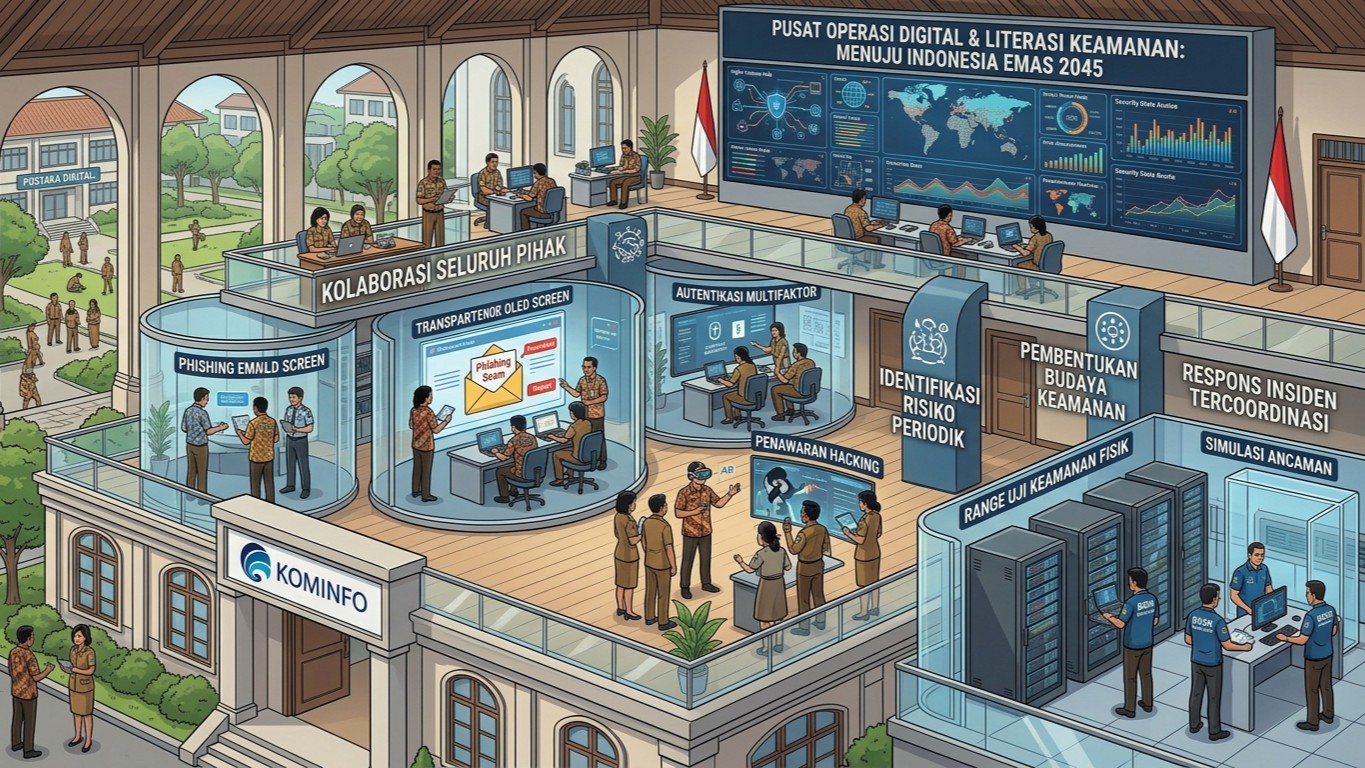
Transformasi digital tidak hanya menuntut pemerintah menyediakan infrastruktur teknologi yang memadai, tetapi juga mempersiapkan sumber daya manusia yang mampu mengelolanya secara aman. Penggunaan aplikasi, jaringan komputer, dan sistem informasi telah menjadi bagian dari aktivitas pemerintahan sehari-hari. Di balik teknologi tersebut, terdapat pegawai yang memiliki peran penting dalam menjaga keamanan data dan kelancaran pelayanan kepada masyarakat.
Keamanan digital sering kali dipahami sebagai urusan teknis yang menjadi tanggung jawab tenaga teknologi informasi. Padahal, perlindungan sistem informasi melibatkan seluruh pihak yang menggunakan teknologi dalam pekerjaannya. Pegawai administrasi, pengelola keuangan, petugas pelayanan, hingga pimpinan instansi memiliki tanggung jawab sesuai kewenangan masing-masing untuk menjaga informasi yang dikelola pemerintah.
Salah satu tantangan dalam keamanan digital adalah masih adanya anggapan bahwa ancaman hanya berasal dari peretas yang menggunakan teknologi canggih. Dalam praktiknya, serangan dapat memanfaatkan kesalahan sederhana, seperti penggunaan kata sandi yang mudah ditebak, pembukaan tautan mencurigakan, atau pengiriman dokumen kepada penerima yang keliru. Kondisi ini menunjukkan bahwa pemahaman dan kebiasaan pengguna turut menentukan tingkat keamanan suatu sistem.
Salah satu metode yang kerap digunakan pelaku kejahatan siber adalah phishing. Pelaku menyamar sebagai pihak tepercaya melalui surat elektronik, pesan instan, atau situs web palsu untuk memperoleh informasi sensitif. Pesan tersebut terkadang dibuat seolah-olah berasal dari pimpinan, rekan kerja, atau penyedia layanan resmi. Tanpa kewaspadaan yang memadai, pegawai dapat menyerahkan informasi akun atau membuka akses bagi pihak yang tidak berwenang.
Karena itu, peningkatan literasi keamanan digital perlu menjadi bagian dari pengembangan kompetensi aparatur. Literasi ini bukan sekadar kemampuan menggunakan komputer atau aplikasi, melainkan juga kemampuan mengenali risiko, memahami cara melindungi informasi, dan mengambil tindakan yang tepat ketika menemukan sesuatu yang mencurigakan. Pengetahuan tersebut perlu diterapkan dalam pekerjaan sehari-hari agar tidak berhenti sebagai pemahaman teoritis.
Pelatihan keamanan informasi dapat dilakukan secara berkala melalui berbagai metode, seperti sosialisasi, simulasi pesan phishing, panduan penggunaan aplikasi, dan latihan penanganan insiden. Simulasi dapat membantu pegawai mengenali tanda-tanda penipuan digital dalam situasi yang menyerupai kondisi nyata. Hasilnya dapat digunakan untuk mengetahui bagian yang masih memerlukan pendampingan, tanpa menjadikan kesalahan pegawai sebagai alasan untuk mempermalukan atau menyalahkan individu.
Selain pelatihan, pemerintah perlu membangun kebiasaan kerja yang aman. Pegawai sebaiknya menggunakan kata sandi yang kuat dan berbeda untuk akun penting, mengaktifkan autentikasi multifaktor apabila tersedia, serta tidak membagikan kode OTP kepada pihak lain. Perangkat kerja juga perlu diperbarui secara berkala dan dilindungi dengan mekanisme pengamanan yang sesuai. Kebiasaan sederhana yang dilakukan secara konsisten dapat membantu mengurangi sejumlah risiko keamanan.
Peran pimpinan instansi juga sangat penting dalam membentuk budaya keamanan informasi. Pimpinan perlu memberikan contoh kepatuhan terhadap prosedur, mendukung pelatihan pegawai, serta memastikan bahwa keamanan digital memperoleh perhatian dalam perencanaan kerja. Apabila keamanan hanya dianggap sebagai kewajiban tambahan tanpa dukungan kebijakan dan sumber daya, penerapannya berisiko tidak berjalan secara konsisten.
Di sisi lain, setiap instansi perlu memiliki aturan yang jelas mengenai penggunaan data dan perangkat kerja. Aturan tersebut mencakup siapa yang berwenang mengakses informasi tertentu, bagaimana dokumen dibagikan, aplikasi apa yang boleh digunakan, dan bagaimana perangkat dikelola. Pembatasan akses berdasarkan tugas dapat mengurangi kemungkinan informasi dilihat atau digunakan oleh pihak yang tidak berkepentingan. Aturan yang jelas juga membantu pegawai memahami batas tanggung jawabnya.
Hal lain yang perlu diperhatikan adalah cara pegawai melaporkan dugaan insiden keamanan. Ketika seseorang tidak sengaja membuka tautan berbahaya atau menemukan aktivitas akun yang mencurigakan, tindakan yang tepat adalah segera melaporkannya melalui jalur resmi yang telah ditetapkan. Pelaporan sejak dini memberi kesempatan kepada petugas terkait untuk memeriksa keadaan dan membatasi dampak. Budaya kerja yang mendukung pelaporan secara terbuka akan lebih membantu daripada lingkungan yang membuat pegawai takut mengakui kesalahan.
Penguatan sumber daya manusia juga perlu diimbangi dengan ketersediaan tenaga yang memiliki keahlian khusus. Instansi membutuhkan personel yang mampu mengelola jaringan, memantau sistem, menilai risiko, menangani insiden, serta memulihkan layanan ketika terjadi gangguan. Bagi pemerintah daerah yang memiliki keterbatasan tenaga ahli, koordinasi dengan instansi terkait dan pemanfaatan pelatihan yang tersedia dapat menjadi bagian dari upaya meningkatkan kemampuan tersebut.
Keberhasilan pengembangan kompetensi keamanan digital sebaiknya tidak hanya diukur dari jumlah pegawai yang mengikuti pelatihan. Instansi juga perlu menilai apakah pemahaman pegawai meningkat, apakah prosedur dijalankan dengan benar, dan apakah waktu pelaporan insiden menjadi lebih cepat. Evaluasi seperti ini membantu pemerintah mengetahui efektivitas program sekaligus menentukan perbaikan yang diperlukan.
Pada akhirnya, keamanan digital merupakan perpaduan antara teknologi, kebijakan, dan perilaku manusia. Perangkat pengamanan dapat membantu mencegah serta mendeteksi ancaman, tetapi keputusan pengguna tetap berpengaruh terhadap keamanan informasi. Karena itu, investasi dalam teknologi perlu disertai investasi dalam pengetahuan dan keterampilan aparatur.
Dengan sumber daya manusia yang terlatih, budaya kerja yang mengutamakan keamanan, dan dukungan kebijakan yang konsisten, pemerintah dapat membangun sistem informasi yang lebih tangguh. Upaya tersebut bukan hanya melindungi aset digital instansi, melainkan juga menjaga kepercayaan masyarakat terhadap pelayanan publik yang semakin bergantung pada teknologi.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

