


Di era digital, data telah menjadi salah satu aset penting dalam penyelenggaraan pemerintahan. Berbagai instansi pemerintah mengelola informasi masyarakat untuk mendukung pelayanan administrasi, kesehatan, pendidikan, bantuan sosial, hingga pengurusan dokumen kependudukan. Pemanfaatan data tersebut membantu pelayanan menjadi lebih efisien. Namun, semakin banyak informasi yang dikelola secara digital, semakin besar pula tanggung jawab pemerintah untuk memastikan data tersebut terlindungi.
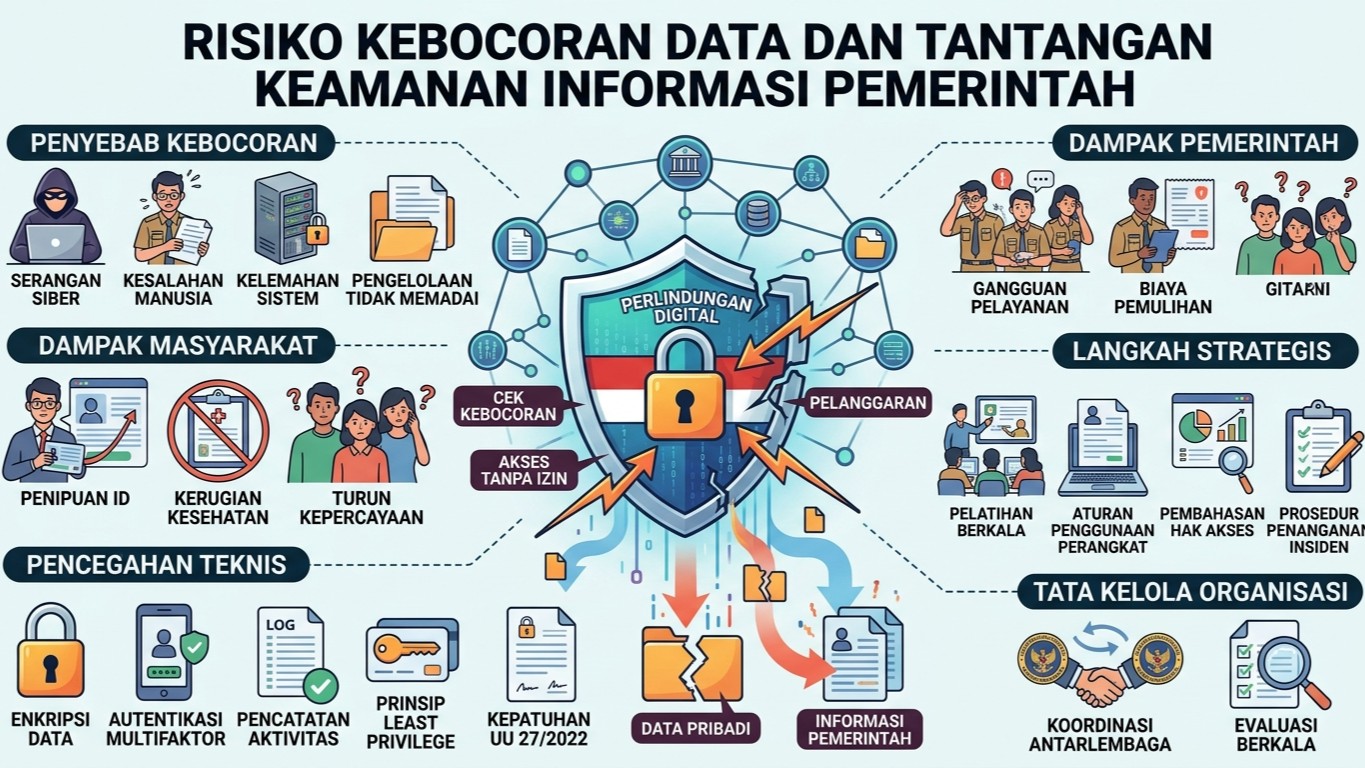
Kebocoran data merupakan kondisi ketika informasi diakses, diungkapkan, atau diperoleh oleh pihak yang tidak berwenang. Peristiwa ini dapat terjadi akibat serangan siber, kesalahan manusia, kelemahan sistem, maupun pengelolaan informasi yang tidak memadai. Kebocoran data tidak selalu disebabkan oleh peretasan yang rumit. Kesalahan mengirim dokumen kepada penerima yang keliru atau menyimpan berkas berisi informasi sensitif di tempat yang dapat diakses secara terbuka juga dapat menimbulkan risiko.
Salah satu tantangan terbesar dalam menjaga keamanan informasi adalah melindungi data sejak dikumpulkan hingga tidak lagi diperlukan. Setiap tahapan pengelolaan data memiliki potensi risiko, mulai dari pengumpulan, penyimpanan, penggunaan, pemindahan, sampai penghapusan. Karena itu, keamanan informasi tidak cukup hanya mengandalkan perangkat lunak pengamanan, tetapi juga memerlukan aturan kerja, pembagian tanggung jawab, dan pengawasan yang konsisten.
Salah satu ancaman yang perlu diwaspadai adalah pencurian kredensial, yaitu pengambilalihan informasi untuk masuk ke akun atau sistem, seperti nama pengguna, kata sandi, dan kode autentikasi. Pelaku dapat menggunakan pesan palsu yang menyerupai komunikasi resmi untuk mengelabui pegawai. Ketika akun berhasil dikuasai, pelaku berpotensi mengakses dokumen atau informasi sesuai kewenangan akun tersebut. Risiko ini menunjukkan bahwa akun pegawai merupakan salah satu bagian penting yang harus dilindungi dalam sistem keamanan informasi.
Selain itu, kelemahan konfigurasi sistem dapat membuka peluang terjadinya kebocoran. Sebagai contoh, penyimpanan digital yang tidak sengaja diatur agar dapat diakses publik bisa membuat dokumen internal terlihat oleh pihak luar. Demikian pula, aplikasi yang tidak diperbarui dapat memiliki celah keamanan yang dapat dimanfaatkan penyerang. Pemeriksaan konfigurasi, pembaruan perangkat lunak, serta pengujian keamanan secara berkala diperlukan untuk menemukan kelemahan sebelum menimbulkan kerugian.
Risiko kebocoran juga dapat muncul dari penggunaan perangkat dan aplikasi yang tidak dikelola dengan baik. Pegawai yang menyimpan dokumen kedinasan pada perangkat pribadi tanpa pengamanan memadai, menggunakan jaringan yang tidak aman, atau membagikan berkas melalui layanan yang tidak disetujui instansi dapat memperbesar risiko. Oleh karena itu, setiap instansi perlu menetapkan aturan yang jelas mengenai penggunaan perangkat, pemindahan dokumen, penyimpanan data, dan akses terhadap sistem pemerintahan.
Dampak kebocoran data dapat dirasakan langsung oleh masyarakat. Informasi identitas yang tersebar, misalnya, dapat dimanfaatkan untuk penipuan, penyamaran identitas, atau upaya memperoleh keuntungan secara tidak sah. Apabila data berkaitan dengan kondisi sosial, kesehatan, atau keadaan ekonomi seseorang, penyalahgunaannya bahkan dapat menimbulkan kerugian yang lebih serius. Masyarakat yang mempercayakan informasinya kepada pemerintah berhak mengharapkan agar data tersebut dikelola secara bertanggung jawab.
Bagi pemerintah, insiden kebocoran data dapat mengganggu pelayanan, menambah biaya pemulihan, memerlukan pemeriksaan menyeluruh, serta menurunkan kepercayaan masyarakat. Pegawai mungkin harus menghentikan sebagian pekerjaan untuk menangani insiden, memulihkan sistem, dan memastikan data yang terdampak. Jika sistem pelayanan ikut terganggu, masyarakat dapat mengalami keterlambatan dalam mengurus berbagai kebutuhan administrasi. Dengan demikian, pencegahan kebocoran data juga merupakan bagian dari upaya menjaga kesinambungan pelayanan publik.
Untuk menghadapi risiko tersebut, pemerintah perlu menerapkan pembatasan akses berdasarkan tugas dan tanggung jawab. Prinsip ini dikenal sebagai least privilege, yaitu setiap pengguna hanya diberikan hak akses minimum yang diperlukan untuk menjalankan pekerjaannya. Akun yang tidak lagi digunakan harus dinonaktifkan, sedangkan hak akses pegawai perlu ditinjau ketika terjadi perubahan jabatan atau tanggung jawab. Langkah sederhana ini dapat membantu mengurangi peluang akses yang tidak semestinya.
Perlindungan juga perlu diperkuat melalui enkripsi, pencatatan aktivitas sistem, autentikasi multifaktor, dan pencadangan data. Enkripsi membantu membuat data tidak mudah dibaca oleh pihak yang tidak memiliki kunci yang sesuai. Pencatatan aktivitas membantu petugas menelusuri tindakan yang terjadi dalam sistem, sedangkan autentikasi multifaktor menambahkan lapisan verifikasi ketika seseorang masuk ke akun. Sementara itu, pencadangan memungkinkan data dipulihkan ketika salinan utama hilang atau rusak. Seluruh langkah tersebut perlu dirancang sesuai tingkat risiko dan kebutuhan setiap instansi.
Di samping perlindungan teknis, kesiapan menghadapi insiden tidak kalah penting. Pemerintah perlu memiliki prosedur untuk mendeteksi, melaporkan, menangani, dan memulihkan sistem ketika terjadi dugaan kebocoran. Penanganan yang cepat dapat membantu membatasi dampak dan mencegah masalah meluas. Jika insiden melibatkan data pribadi, instansi terkait juga perlu melakukan penilaian sesuai ketentuan hukum yang berlaku, termasuk kewajiban pemberitahuan apabila persyaratannya terpenuhi.
Dalam konteks Indonesia, perlindungan data pribadi memiliki landasan hukum melalui Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Regulasi ini mengatur hak subjek data pribadi serta kewajiban pihak yang memproses data pribadi. Penerapannya menuntut pengelolaan data yang bertanggung jawab, termasuk memperhatikan tujuan pemrosesan, keamanan, dan ketentuan terkait penanganan kegagalan pelindungan data pribadi. Kepatuhan hukum perlu berjalan bersama dengan penguatan kemampuan teknis dan tata kelola organisasi.
Tantangan lain adalah memastikan seluruh pegawai memahami bahwa keamanan informasi merupakan tanggung jawab bersama. Pelatihan berkala perlu dilakukan agar pegawai mampu mengenali pesan mencurigakan, menjaga kerahasiaan akun, menggunakan perangkat dengan aman, dan melaporkan kejadian yang tidak biasa. Budaya kerja yang mendorong pelaporan tanpa menutupi kesalahan juga penting. Ketika indikasi masalah dilaporkan sejak awal, instansi memiliki peluang lebih besar untuk menanganinya sebelum dampak bertambah luas.
Masyarakat juga perlu memahami cara menjaga informasi pribadinya ketika menggunakan layanan digital. Masyarakat sebaiknya tidak membagikan kata sandi atau kode OTP kepada orang lain, berhati-hati terhadap tautan yang tidak dikenal, serta memastikan bahwa layanan yang digunakan berasal dari kanal resmi. Apabila menemukan indikasi penyalahgunaan data, masyarakat dapat menyampaikan laporan melalui saluran resmi instansi terkait. Meski demikian, tanggung jawab utama untuk mengamankan sistem dan data yang dikelola tetap harus dijalankan oleh pihak yang mengendalikan pemrosesan tersebut sesuai ketentuan yang berlaku.
Pada akhirnya, kebocoran data bukan sekadar persoalan hilangnya informasi dari sebuah sistem. Peristiwa tersebut dapat memengaruhi keamanan masyarakat, kelancaran pelayanan, dan kepercayaan terhadap institusi pemerintah. Karena itu, upaya pencegahan perlu dibangun melalui kombinasi teknologi yang memadai, pegawai yang terlatih, aturan yang jelas, pengawasan berkala, serta prosedur penanganan insiden yang siap dijalankan. Dengan pengelolaan yang bertanggung jawab, data dapat dimanfaatkan untuk meningkatkan kualitas pelayanan tanpa mengabaikan hak dan keamanan masyarakat.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

