


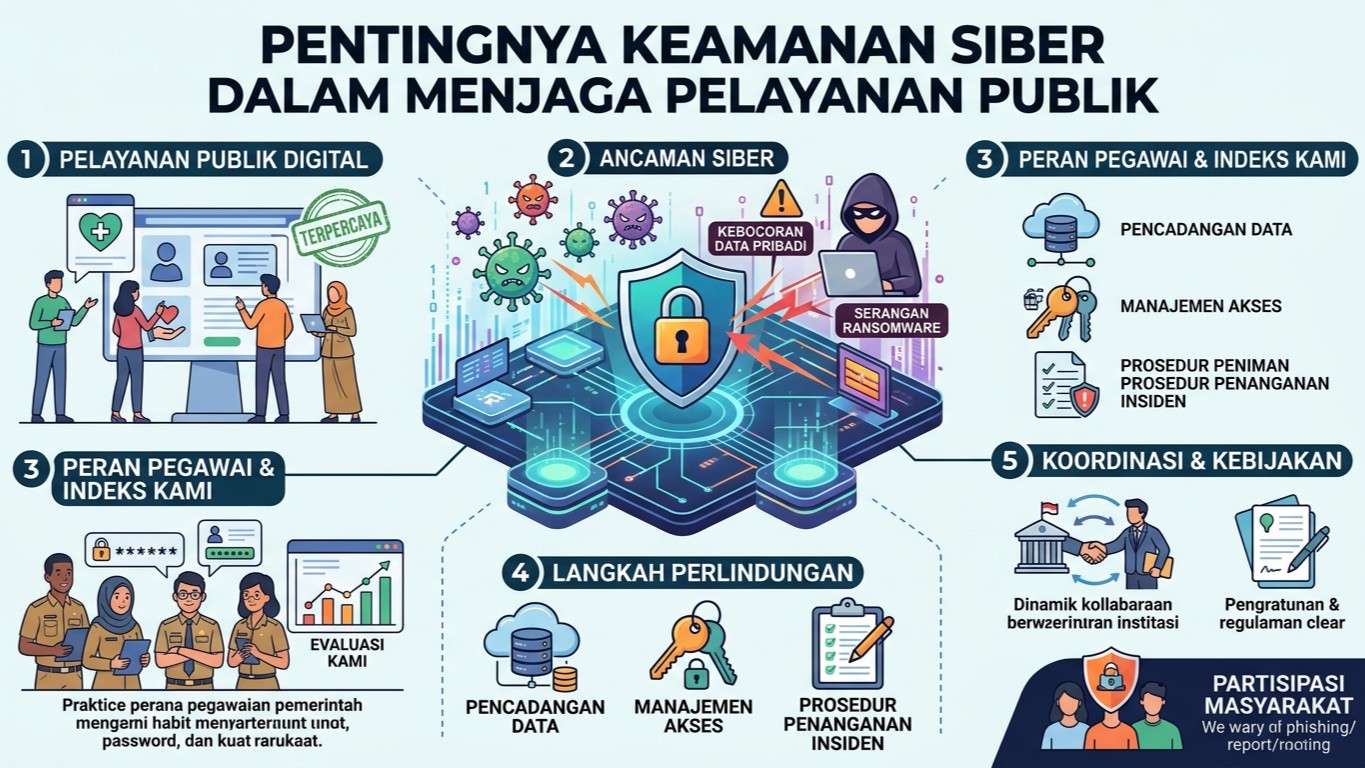
Perkembangan teknologi digital telah mengubah cara pemerintah memberikan pelayanan kepada masyarakat. Berbagai urusan administrasi, pengelolaan data kependudukan, pelayanan kesehatan, hingga penyaluran bantuan sosial semakin bergantung pada sistem informasi elektronik. Perubahan ini memberikan kemudahan dan efisiensi, tetapi sekaligus menghadirkan tantangan baru, yaitu bagaimana memastikan sistem digital tetap aman dan dapat diandalkan.
Keamanan siber menjadi bagian penting dalam penyelenggaraan pemerintahan modern. Secara sederhana, keamanan siber adalah upaya melindungi perangkat, jaringan, aplikasi, dan data dari akses tanpa izin, pencurian, perusakan, maupun gangguan digital. Tujuannya bukan hanya mencegah peretasan, melainkan juga memastikan sistem tetap berfungsi sehingga pelayanan kepada masyarakat tidak terhambat.
Pelayanan publik tidak cukup hanya cepat dan mudah, tetapi juga harus aman. Bayangkan ketika masyarakat membutuhkan dokumen administrasi untuk keperluan pekerjaan, pendidikan, atau layanan kesehatan, tetapi sistem pemerintah tidak dapat diakses akibat serangan siber. Gangguan tersebut dapat menghambat urusan masyarakat, bahkan ketika kantor pelayanan tetap beroperasi seperti biasa. Karena itu, keamanan sistem informasi berkaitan langsung dengan kualitas pelayanan publik.
Salah satu ancaman yang perlu diwaspadai adalah kebocoran data pribadi. Instansi pemerintah dapat mengelola berbagai informasi penting, seperti nama, alamat, nomor identitas, data keluarga, hingga informasi terkait pelayanan tertentu. Apabila informasi tersebut jatuh ke tangan pihak yang tidak berwenang, data itu berpotensi disalahgunakan untuk penipuan, pencurian identitas, atau tindakan lain yang merugikan masyarakat.
Risiko lainnya adalah serangan ransomware, yaitu serangan yang mengenkripsi data atau mengunci sistem sehingga pemiliknya kesulitan mengakses kembali informasi tersebut. Pelaku biasanya meminta tebusan sebagai syarat pemulihan. Jika sistem yang terdampak digunakan untuk mendukung pelayanan penting, gangguan dapat meluas ke berbagai pekerjaan pemerintahan. Karena itu, pencadangan data dan kesiapan pemulihan sistem merupakan bagian penting dari perlindungan digital.
Ancaman siber juga tidak selalu bermula dari teknologi yang canggih. Sebagian serangan memanfaatkan kelengahan manusia, misalnya melalui phishing. Phishing merupakan upaya menipu seseorang agar membuka tautan palsu, mengunduh lampiran berbahaya, atau memberikan kata sandi. Pesan tersebut dapat menyamar sebagai pemberitahuan resmi, permintaan atasan, atau informasi yang terlihat mendesak. Satu tindakan yang kurang hati-hati dapat membuka peluang bagi pelaku untuk memasuki sistem organisasi.
Oleh sebab itu, keamanan siber bukan semata-mata tanggung jawab pegawai bidang teknologi informasi. Setiap pegawai yang menggunakan komputer, surat elektronik, aplikasi kerja, atau perangkat yang terhubung dengan jaringan memiliki peran dalam menjaga keamanan informasi. Penggunaan kata sandi yang kuat, autentikasi multifaktor, pembaruan perangkat lunak, serta kebiasaan memeriksa keaslian pesan merupakan langkah dasar yang perlu diterapkan secara konsisten. Praktik tersebut juga direkomendasikan oleh Cybersecurity and Infrastructure Security Agency (CISA) untuk membantu pemerintah daerah melindungi sistem dan informasi.
Selain meningkatkan kesadaran pegawai, pemerintah perlu melakukan evaluasi keamanan sistem secara berkala. Evaluasi ini dapat membantu mengidentifikasi kelemahan, menilai risiko, dan menentukan bagian yang membutuhkan perbaikan. Dalam konteks Indonesia, Indeks Keamanan Informasi (Indeks KAMI) dapat digunakan sebagai instrumen evaluasi untuk membantu instansi memahami tingkat kesiapan penerapan keamanan informasi. Hasil evaluasi sebaiknya ditindaklanjuti dengan langkah perbaikan yang terukur, bukan sekadar menjadi dokumen pelengkap administrasi.
Perlindungan digital juga membutuhkan kebijakan pengelolaan akses yang jelas. Tidak setiap pegawai harus memiliki akses ke seluruh data dan aplikasi. Hak akses sebaiknya diberikan sesuai tugas dan kebutuhan pekerjaan. Dengan pembatasan tersebut, risiko penyalahgunaan akun maupun terbukanya informasi sensitif dapat dikurangi. Pemerintah juga perlu memastikan bahwa data yang dikumpulkan benar-benar diperlukan, dikelola sesuai ketentuan, dan hanya dibagikan kepada pihak yang memiliki kewenangan.
Langkah berikutnya adalah menyiapkan pencadangan data dan prosedur penanganan insiden. Pencadangan atau backup merupakan salinan data yang disimpan agar informasi dapat dipulihkan ketika data utama rusak, hilang, atau terkena serangan. Namun, memiliki salinan saja tidak cukup. Pemerintah perlu menguji apakah data tersebut benar-benar dapat dipulihkan dan memastikan salinan penting terlindungi dari ancaman yang sama. Selain itu, setiap instansi perlu mengetahui siapa yang harus dihubungi, tindakan yang harus dilakukan, dan bagaimana pelayanan dipulihkan ketika terjadi gangguan.
Di tingkat pemerintahan daerah, koordinasi antarlembaga juga diperlukan karena sistem informasi dapat saling terhubung dan mendukung pelayanan yang berbeda. Dinas komunikasi dan informatika, pengelola sistem, perangkat daerah pengguna layanan, serta pihak yang menangani persandian dan keamanan informasi perlu memiliki pemahaman yang selaras mengenai risiko dan prosedur penanganannya. Penguatan infrastruktur, peningkatan kompetensi sumber daya manusia, serta perencanaan anggaran keamanan perlu berjalan beriringan agar perlindungan digital tidak hanya bergantung pada satu perangkat atau satu orang.
Pada akhirnya, keberhasilan transformasi digital tidak cukup diukur dari banyaknya aplikasi yang dibuat atau semakin cepatnya proses administrasi. Keberhasilan juga ditentukan oleh kemampuan pemerintah menjaga kerahasiaan data, mempertahankan keutuhan informasi, dan memastikan layanan tetap tersedia ketika dibutuhkan. Ketiga aspek ini menjadi dasar penting dalam membangun sistem informasi yang dapat dipercaya.
Masyarakat pun memiliki peran dalam menjaga keamanan digital, terutama ketika menggunakan layanan pemerintah. Masyarakat perlu berhati-hati terhadap pesan yang meminta kata sandi, kode OTP, atau informasi pribadi melalui saluran yang tidak jelas. Apabila menemukan pesan mencurigakan atau indikasi penyalahgunaan data, masyarakat sebaiknya melaporkannya melalui kanal resmi instansi terkait. Kerja sama antara pemerintah dan masyarakat dapat membantu mempersempit peluang terjadinya penipuan digital.
Keamanan siber, dengan demikian, bukan sekadar persoalan teknis yang hanya dipahami oleh tenaga ahli. Keamanan siber merupakan bagian dari upaya menjaga hak masyarakat atas pelayanan yang aman, andal, dan berkelanjutan. Semakin besar ketergantungan pemerintah terhadap teknologi digital, semakin penting pula kesiapan dalam melindungi sistem dan informasi yang dikelolanya. Dengan pengamanan yang terencana, evaluasi berkala, sumber daya manusia yang terlatih, dan koordinasi yang baik, teknologi dapat dimanfaatkan secara lebih aman untuk mendukung pelayanan publik.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

