


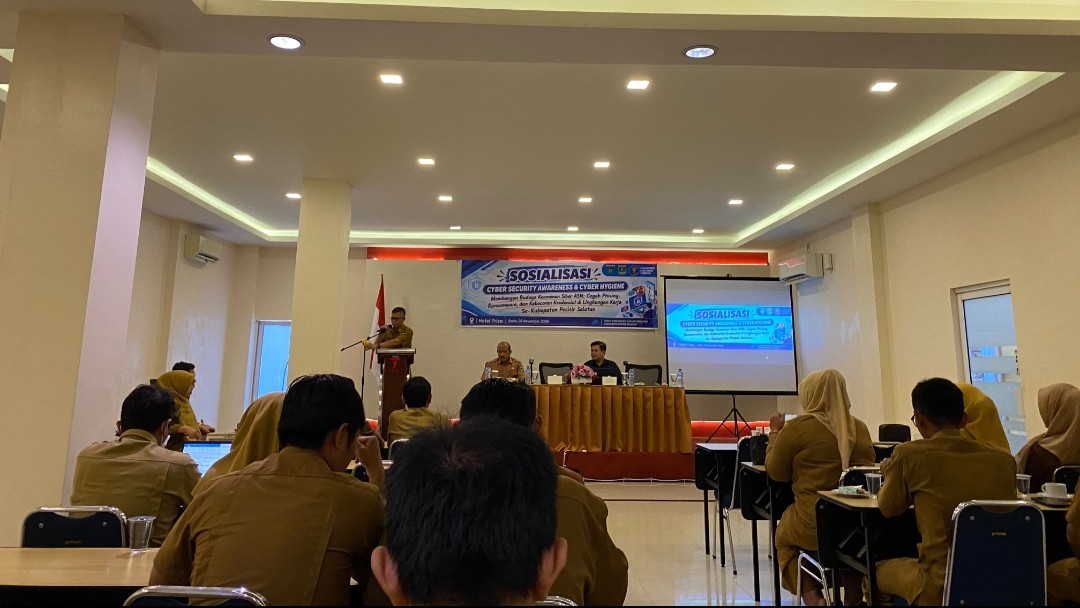
PESISIR SELATAN – Di tengah kian derasnya arus digitalisasi pemerintahan, keamanan informasi menjadi benteng penting yang harus dijaga bersama. Kesadaran setiap aparatur dalam mengenali ancaman siber dan melindungi data bukan lagi sekadar kecakapan tambahan, melainkan kebutuhan mendasar dalam penyelenggaraan pelayanan publik.
Berangkat dari urgensi tersebut, Dinas Komunikasi dan Informatika (Diskominfo) Kabupaten Pesisir Selatan menggelar Sosialisasi Cyber Security Awareness dan Cyber Hygiene, Senin (2/11/2026), bertempat di Triza Hotel Painan.
Mengusung subtema “Membangun Budaya Keamanan Siber ASN, Cegah Phishing, Ransomware, dan Kebocoran Kredensial di Lingkungan Kerja”, kegiatan ini diikuti perwakilan aparatur sipil negara (ASN) dari seluruh organisasi perangkat daerah (OPD) di lingkungan Pemerintah Kabupaten Pesisir Selatan.
Kegiatan dibuka secara resmi oleh Kepala Dinas Komunikasi dan Informatika Kabupaten Pesisir Selatan yang diwakili Sekretaris Dinas, Hendro Kurniawan, S.T.
Dalam sambutannya, Hendro menegaskan bahwa ancaman siber bukan lagi bayang-bayang risiko di masa mendatang, melainkan kenyataan yang dapat menyusup ke lingkungan kerja pemerintahan setiap saat. Karena itu, kewaspadaan dan perilaku digital yang aman perlu tumbuh menjadi kebiasaan di kalangan ASN.
“Saat ini 90% kebocoran data dan serangan ransomware bukan karena sistemnya yang jebol, tetapi karena human error. ASN mengeklik tautan phishing, menggunakan kata sandi yang sama untuk semua akun, atau membagikan kredensial di grup WhatsApp. Inilah yang ingin kita cegah melalui budaya cyber hygiene,” ujar Hendro.
Ia menambahkan, sosialisasi tersebut merupakan bagian dari upaya memperkuat Indeks Kematangan Keamanan Siber sekaligus mendukung penerapan Sistem Pemerintahan Berbasis Elektronik (SPBE) yang aman di Kabupaten Pesisir Selatan.
Hadir sebagai narasumber utama, praktisi keamanan siber Andri Kurniawan, S.Kom., menguraikan tiga ancaman yang perlu diwaspadai ASN, yakni phishing, ransomware, dan kebocoran kredensial.
Pada materi phishing, Andri menjelaskan bahwa modus penipuan digital dapat menyusup melalui surat elektronik, WhatsApp, maupun berkas APK palsu yang mengatasnamakan pimpinan atau instansi. Ia mengingatkan peserta agar tidak sembarangan membuka tautan maupun berkas dari sumber yang tidak dikenal serta selalu memeriksa keaslian domain pengirim.
“Jangan pernah klik link .apk, undangan, atau file PDF dari sumber tidak jelas. Cek dulu domain email pengirim,” jelasnya.
Selanjutnya, ia memaparkan ancaman ransomware, yakni serangan yang dapat mengunci data milik OPD dan menuntut pembayaran tebusan. Penggunaan USB dari sumber tidak dikenal, perangkat lunak bajakan, serta sistem keamanan yang tidak diperbarui disebut sebagai sejumlah celah yang dapat membuka jalan bagi serangan tersebut.
Ancaman ketiga adalah kebocoran kredensial, yang kerap berawal dari kebiasaan menggunakan kata sandi lemah, seperti “pessel123”, “123456”, atau tanggal lahir. Penggunaan kata sandi yang sama untuk berbagai layanan, mulai dari email dinas, e-office, hingga media sosial, juga meningkatkan risiko apabila salah satu akun berhasil dibobol.
Untuk memperkuat kebersihan dan keamanan digital (cyber hygiene), Andri membagikan sejumlah langkah praktis yang dapat diterapkan ASN dalam aktivitas kerja sehari-hari. Di antaranya menggunakan kata sandi kuat minimal 12 karakter dengan kombinasi huruf besar, huruf kecil, angka, dan simbol; mengaktifkan Two-Factor Authentication (2FA) pada email dinas dan aplikasi pemerintahan; serta mengganti kata sandi secara berkala setiap tiga bulan.
ASN juga diingatkan agar tidak membagikan kata sandi, kode OTP, maupun akses e-office kepada siapa pun, termasuk atasan. Selain itu, pembaruan sistem operasi dan antivirus perlu dilakukan secara rutin, disertai kebiasaan memverifikasi informasi sebelum mengeklik tautan atau membuka berkas.
Andri menegaskan bahwa pertahanan keamanan siber tidak semata-mata bergantung pada kecanggihan perangkat dan mahalnya infrastruktur pengamanan, tetapi juga pada kedisiplinan penggunanya.
“Kunci keamanan siber bukan di firewall yang mahal, tetapi di budaya. Kalau ASN kita sudah punya budaya tidak asal klik, tidak asal share, maka 90% serangan bisa dicegah,” tegasnya.
Melalui kegiatan ini, Diskominfo Pesisir Selatan berharap setiap ASN mampu mengambil peran sebagai garda terdepan dalam menjaga keamanan data pemerintah daerah. Kesadaran untuk berhati-hati dalam mengakses informasi, mengelola akun, dan menggunakan perangkat digital menjadi bagian penting dalam membangun lingkungan kerja pemerintahan yang lebih terlindungi.
Kegiatan ditutup dengan simulasi langsung untuk mengenali email phishing serta praktik pembuatan kata sandi yang aman bagi para peserta.
 Portal Resmi Pemerintah Kabupaten Pesisir Selatan merupakan Wadah informasi bagi masyarakat dari pemerintah. Kabupaten Pesisir Selatan adalah sebuah kabupaten di Sumatera Barat, Indonesia. Kabupaten ini memiliki luas wilayah 5.749,89 km² dan populasi ±420.000 jiwa. Ibu kotanya ialah Painan.

